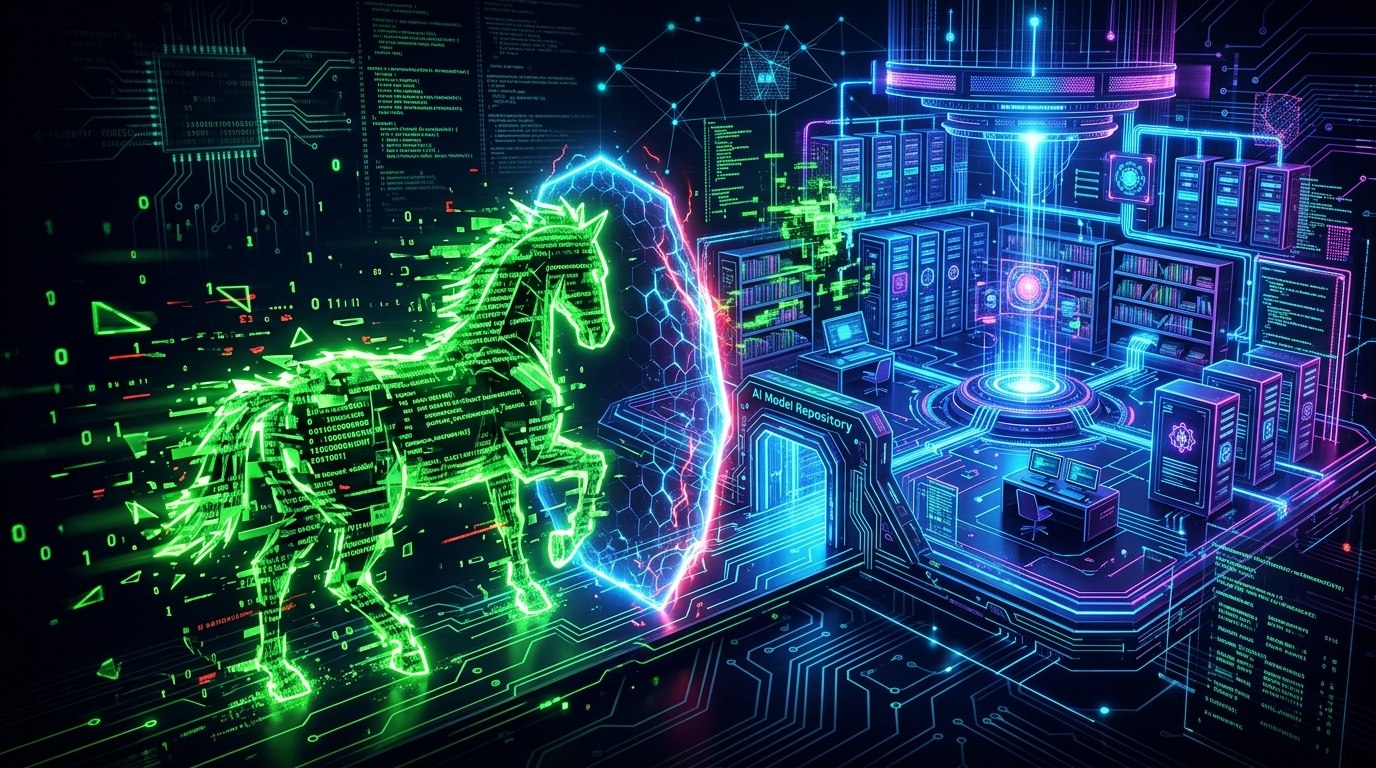
Hugging Face, considerato da tutti il santuario dell’intelligenza artificiale open source, è finito sotto attacco. Ma i criminali informatici non hanno usato i soliti vecchi virus: hanno nascosto dei malware potentissimi direttamente all’interno dei modelli di IA scaricati da migliaia di sviluppatori in tutto il mondo.
Facciamo chiarezza: non è colpa di “OpenAI”, ma dell’open source.
Prima di addentrarci nei dettagli tecnici, c’è un piccolo malinteso linguistico da chiarire, che in questi giorni sta facendo confondere molti. Quando parliamo di questo attacco, non ci riferiamo a OpenAI (la celebre azienda madre di ChatGPT guidata da Sam Altman). Stiamo parlando di modelli di intelligenza artificiale “open”, ovvero gratuiti, aperti e modificabili da chiunque (l’open source, appunto).
Hugging Face è la più grande e prestigiosa biblioteca pubblica del mondo per l’intelligenza artificiale. Sviluppatori, aziende e ricercatori vanno su questo sito ogni giorno per scaricare pezzi di codice e modelli pre-addestrati da usare per creare le proprie app, startup o software. Fino a poco tempo fa, c’era una fiducia cieca verso i “libri” di questa biblioteca. Poi, i ricercatori di sicurezza informatica (in particolare aziende specializzate come JFrog e Protect AI) hanno fatto una scoperta inquietante: qualcuno aveva iniziato a infilare dei libri avvelenati sugli scaffali.
Come si “buca” un server usando l’IA? Il trucco del file avvelenato
Ma come fa un’intelligenza artificiale a trasformarsi in un virus? Il trucco è subdolo e sfrutta il modo in cui questi modelli vengono impacchettati.
Quando uno sviluppatore scarica un modello da Hugging Face, di base sta scaricando un enorme file matematico che contiene il “cervello” dell’IA (i famosi pesi e parametri). Nel mondo del linguaggio di programmazione Python, che è lo standard assoluto per l’intelligenza artificiale, questi dati vengono spesso salvati in un formato chiamato Pickle.
Il problema enorme del formato Pickle è che non si limita a immagazzinare dati passivi (come farebbe un semplice file di testo o una foto): può contenere anche istruzioni eseguibili. I criminali informatici hanno capito la falla e hanno caricato su Hugging Face decine di modelli civetta, promettendo prestazioni straordinarie per invogliare la gente a scaricarli. Ma non appena lo sviluppatore ignaro scaricava il file e lo avviava sul proprio computer o sul server aziendale, il file Pickle eseguiva un codice nascosto.
In una frazione di secondo, senza che nessuno se ne accorgesse, il malware apriva una “backdoor” (una porta di servizio segreta), permettendo agli hacker di prendere il controllo totale della macchina, rubare password, sottrarre dati sensibili e infettare l’intera rete aziendale. Un vero e proprio cavallo di Troia 2.0.
L’effetto domino: perché la cosa ci riguarda tutti
Questo è quello che in gergo si chiama “attacco alla supply chain” (la catena di approvvigionamento).
Se una startup che crea un’app per la salute, o per la gestione dei risparmi, scarica un modello infetto da Hugging Face per integrare un assistente virtuale nella sua app, i server di quell’azienda vengono compromessi. E su quei server, magari, ci sono i vostri dati personali, le vostre password o le vostre carte di credito. L’hacker colpisce lo sviluppatore per arrivare a rubare i dati degli utenti finali.
Hugging Face ha ovviamente reagito: stanno implementando scanner di sicurezza per analizzare i file caricati e hanno iniziato a bloccare i formati non sicuri, promuovendo alternative più blindate (come il formato Safetensors). Ma la frittata, per molti versi, era già fatta, e l’attacco ha dimostrato quanto l’infrastruttura su cui stiamo costruendo il futuro sia ancora fragile.
Cosa aspettarci adesso: la fine dell’innocenza
Questa vicenda segna un punto di non ritorno per la rivoluzione dell’intelligenza artificiale. Finora, l’industria ha vissuto in una sorta di età dell’innocenza: c’era così tanta frenesia di innovare e di lanciare modelli sempre più potenti, che la sicurezza è passata in secondo piano. Era un Far West in cui contava solo chi arrivava prima all’oro.
Oggi la bolla dell’entusiasmo si sta scontrando con la dura realtà della cybersecurity. Nei prossimi mesi vedremo nascere un’intera nuova industria dedicata esclusivamente agli “antivirus per l’IA”. Le aziende non scaricheranno più modelli open source con la leggerezza con cui si scarica un’app sul telefono. Ci vorranno certificazioni, controlli incrociati e test rigorosi in ambienti chiusi (le cosiddette sandbox).
La rivoluzione dell’intelligenza artificiale open source non si fermerà, ma ha appena imparato una lezione durissima: se lasci la porta del futuro spalancata a tutti, prima o poi qualcuno entrerà per svaligiarti la casa.
